'sk-1234' 하나에 뚫린 AI 게이트웨이

1. 사상 최초 — CISA KEV에 오른 MCP 취약점
2026년 9월 중순, 엔터프라이즈 AI 인프라가 자율 에이전트 생태계의 핵심 통신 규격인 모델 컨텍스트 프로토콜(MCP)을 두고 중대한 분기점을 맞았다. 미국 사이버보안 및 인프라 보안국(CISA)이 오픈소스 AI 게이트웨이 솔루션 라이트LLM(LiteLLM)의 MCP 엔드포인트에서 발견된 인증 우회 취약점(CVE-2026-59822)을 '알려진 악용 취약점(KEV)' 카탈로그에 사상 처음으로 등재하고, 연방 민간 행정기관 전체에 9월 16일까지 패치를 마치라는 강제 명령을 내린 것이다.
모델의 환각이나 프롬프트 인젝션 수준의 이야기가 아니다. AI가 기업 내부 데이터베이스, API, OS 명령을 직접 호출하도록 이어주는 MCP 연동 인프라가 실제 공격 현장에서 해커들의 표적이 되고 있다는 걸 공공 안보 기관이 공식 인정한 사건이다.
2. 10%의 무방비 — 기본 마스터 키 'sk-1234'
이번 위기의 진원지는 소프트웨어의 코딩 결함만이 아니었다. 기업 현장에 만연한 기본 설정 방치 관행이 더 큰 문제였다. 클라우드 보안 기업 위즈(Wiz Research)가 쇼단(Shodan)으로 외부망에 노출된 라이트LLM 게이트웨이 3,074개를 전수 조사한 결과, 약 9.6%인 294개가 설치 문서에 예시로 적혀 있던 기본 마스터 키 'sk-1234'를 그대로 쓰고 있었다. 그중 191개는 아예 인증 키 자체를 설정하지 않아, 공격자가 아무런 자격 증명 없이 그냥 들어갈 수 있는 상태였다.
AI 게이트웨이의 마스터 키는 일반 사용자 계정이 아니라 게이트웨이 전체를 통제하는 최고 관리자 권한이다. 이 키를 쥔 공격자는 게이트웨이에 등록된 오픈AI, 앤트로픽, 구글 등 모든 프론티어 모델의 API 시크릿 키를 평문으로 빼낼 수 있고, 직원들이 주고받는 프롬프트와 기업 기밀 응답까지 실시간으로 들여다볼 수 있다.
3. 원격 코드 실행에서 클라우드 장악까지
문제는 API 키 탈취에서 끝나지 않는다. 게이트웨이 관리자 권한을 확보한 공격자는 연결된 내부 MCP 도구 서버들로 무단 횡단 이동(Lateral Movement)을 시도할 수 있다. 위즈와 호라이즌3(Horizon3.ai)의 위협 헌팅 분석에 따르면, 공격자들은 MCP 테스트 엔드포인트의 입력값 검증 결함을 노린 원격 코드 실행 취약점(CVE-2026-42271)을 엮어 호스트 OS에 임의 하위 프로세스를 띄우고, 암호화폐 채굴 악성코드를 심거나 내부 거점 권한을 영구 확보하는 실제 침해를 여러 건 벌였다.
여기서 더 나아가 게이트웨이의 무제한 패스스루 라우팅을 악용해 호스트의 클라우드 인스턴스 메타데이터 서비스(IMDS)에 질의를 던지면, 루트 권한을 가진 AWS IAM이나 애저 관리형 식별자(Managed Identity)의 임시 토큰까지 빼낼 수 있다는 것이 실증됐다. AI 모델과 외부 도구를 중계하던 게이트웨이가 기업 클라우드 전체의 빗장을 열어주는 마스터키로 뒤바뀐 셈이다.
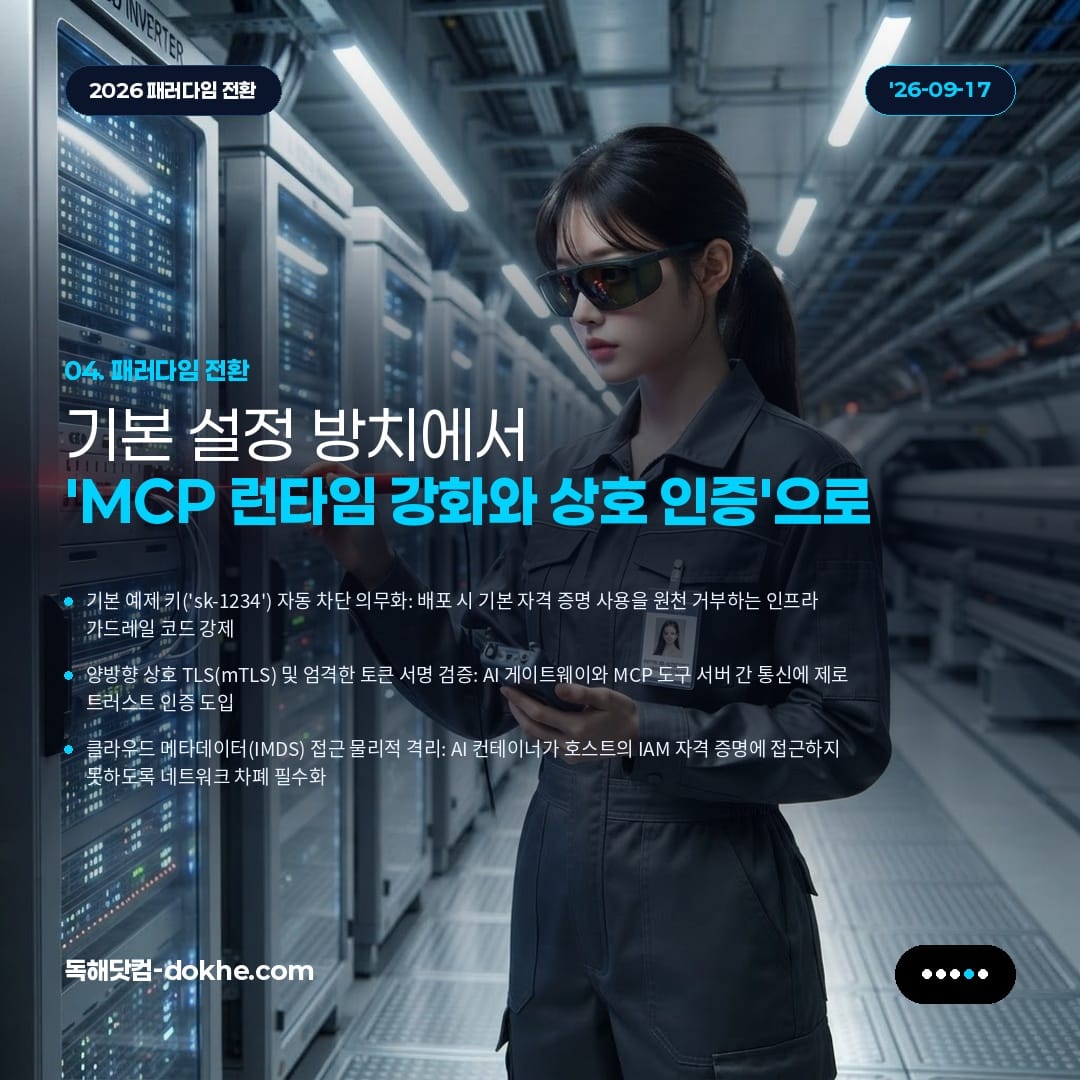
4. 패러다임 전환 — 단순 프록시에서 '1급 보안 자산'으로
이번 KEV 등재와 게이트웨이 노출 사태는 아키텍처 팀에 뼈아픈 교훈을 남겼다. 그동안 많은 기업이 AI 게이트웨이를 단순한 API 프록시나 비용 절감용 라우터쯤으로 여기고, 개발 편의에 밀려 기본 설정을 방치해 왔다. 하지만 이제 AI 게이트웨이는 회사의 지적 자산과 핵심 업무 도구 권한이 한데 모이는 최우선 방어 대상, 즉 '1급(Tier-1) 보안 자산'으로 다시 정의돼야 한다.
 (주)아이아이비
보안 전문가들이 주문하는 개편은 세 가지다. 첫째, 배포 파이프라인 단계에서 예제 키('sk-1234')나 취약한 자격 증명을 원천 차단하고 충분한 엔트로피의 시크릿 키를 강제하는 코드형 인프라(IaC) 검증. 둘째, 게이트웨이와 MCP 도구 서버 간 모든 통신에 제로 트러스트 상호 TLS(mTLS)와 엄격한 토큰 서명을 적용해 위조 요청을 막는 런타임 하드닝. 셋째, AI 실행 컨테이너가 호스트의 IMDS에 접근하지 못하도록 네트워크를 격벽화해, 최악의 침해가 나더라도 클라우드 전체 권한 탈취로 번지지 않게 차단선을 세우는 것이다.
5. 결론 — 방어선은 게이트웨이에 있다
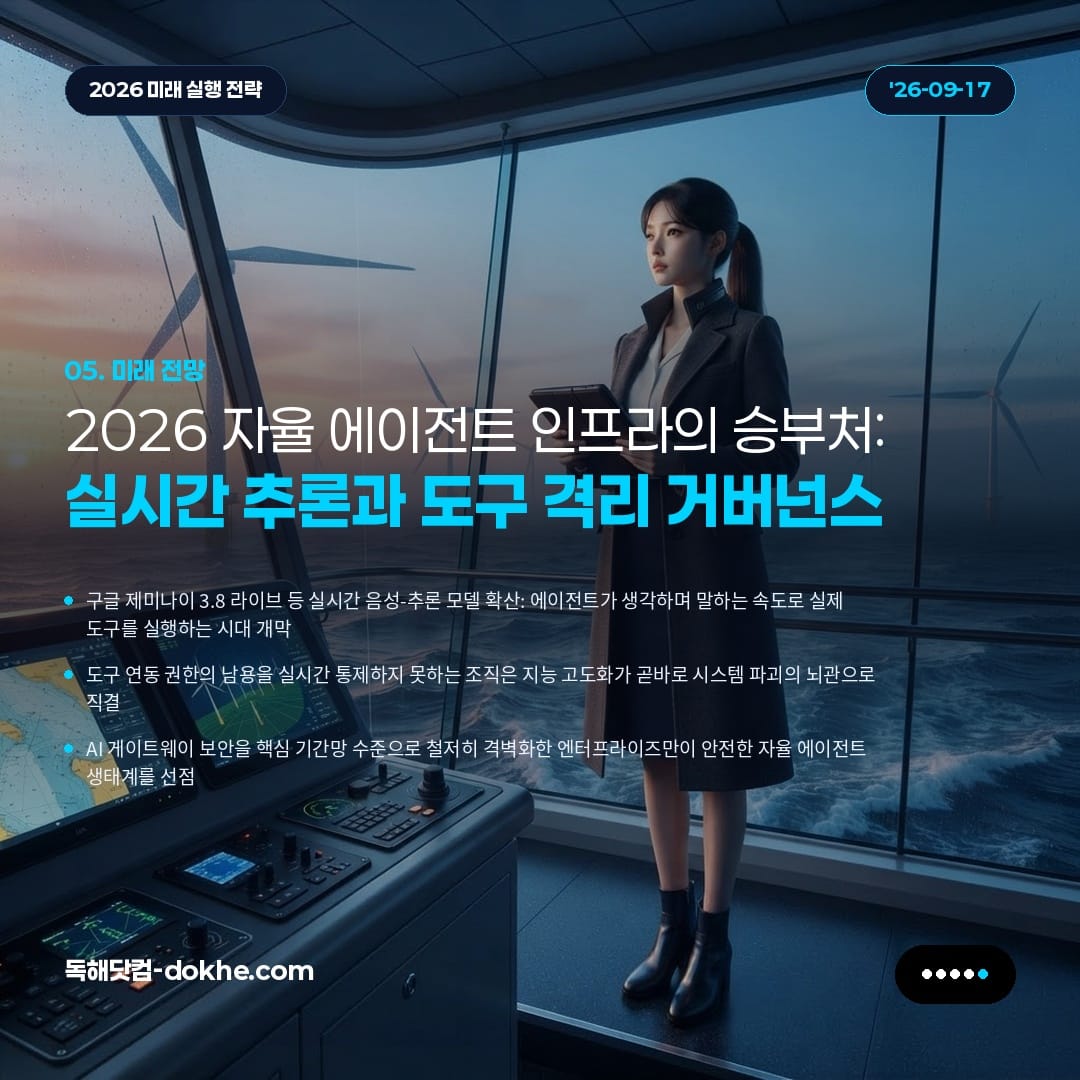
구글이 9월 16일 공개한 '제미나이 3.8 라이브(Gemini 3.8 Live)'와 확장 사고 모델이 보여주듯, AI는 이제 사람과 음성으로 실시간 대화하면서 백그라운드에서 복잡한 추론을 돌리고 외부 도구까지 직접 조작하는 완전 자율 실행 영역에 들어섰다. 에이전트의 지능이 높아질수록, 그 에이전트가 손발처럼 쓰는 MCP 도구와 중계 게이트웨이의 보안 수준이 기업의 생존을 가르는 기준이 될 수밖에 없다.


아무리 뛰어난 프론티어 모델을 들여와도 그 입구인 AI 게이트웨이를 'sk-1234' 같은 허술한 구멍으로 열어둔다면, 기업은 스스로 요새의 열쇠를 해커에게 건네는 꼴이 된다. 2026년 하반기 자율 에이전트 경쟁의 승자는 가장 똑똑한 모델을 쓰는 조직이 아니라, 기계의 지능과 현실의 도구를 잇는 관문을 가장 단단한 제로 트러스트 요새로 만들어둔 엔지니어링 리더가 될 것이다.
References
- Wiz Blog — Breaking LiteLLM: From Auth Bypass to Cloud Compromise
- Google Blog — Introducing Gemini 3.8 Live and 3.8 Live Extended Thinking
- AI Policy Desk — CISA's KEV List Adds LiteLLM Flaw: Patch by September 16
- Horizon3.ai — CVE-2026-42271: LiteLLM Unauthenticated RCE
- The Hacker News — ThreatsDay: MCP Tools Expose High-Impact Attack Paths and AI Agents Automate Cyber Intrusions
 (주)아이아이비