AI 경보는 685% 급증, 진짜는 0.02%
[심층 인사이트] 전사적 AI 도입이 부른 보안관제센터(SOC)의 경보 대폭발: 685% 급증한 알람과 94.1% 노이즈의 역설

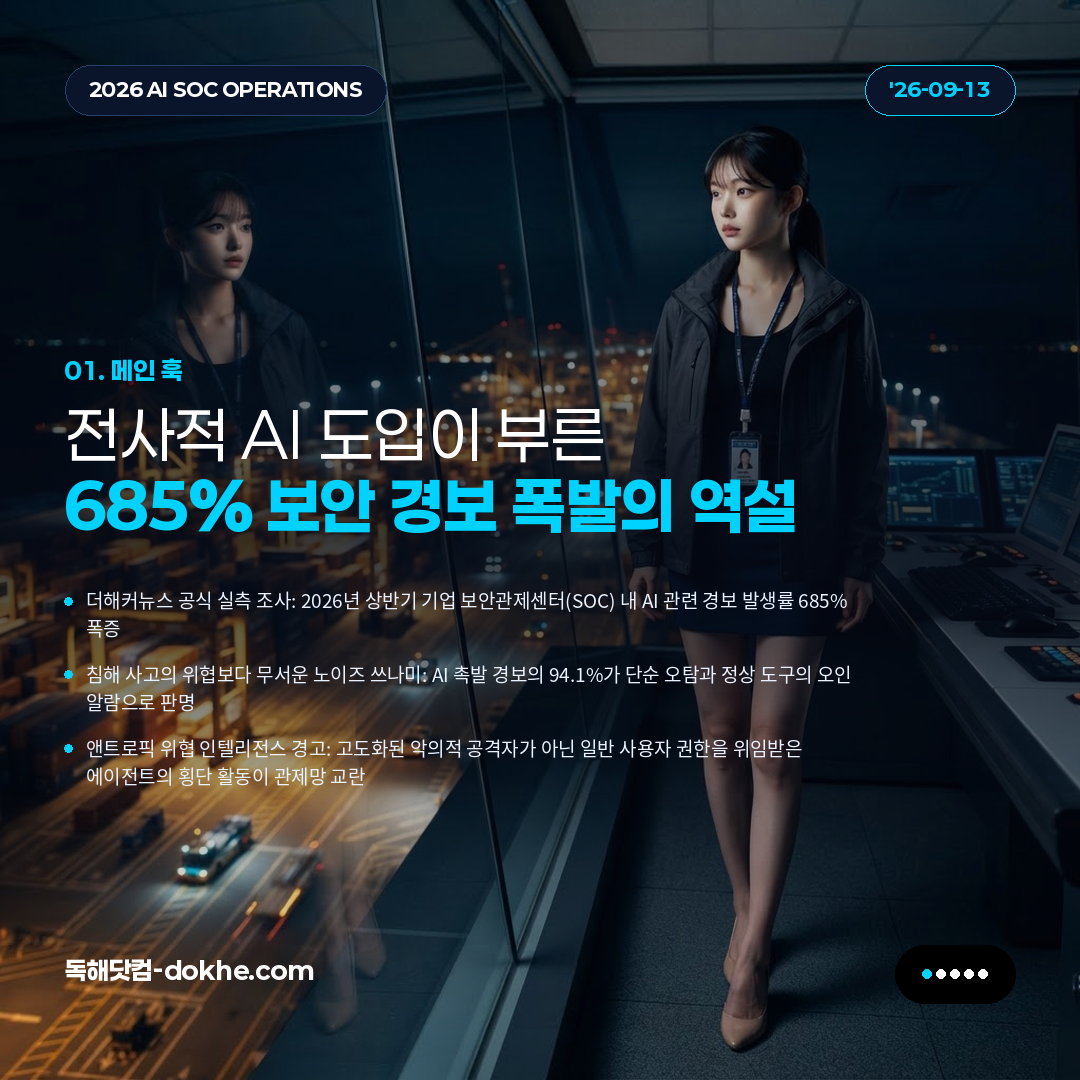
알람은 685% 급증, 진짜는 0.02%
전사적 AI 도입의 그늘 — SOC를 덮친 685% 경보 폭증
2026년 가을, 기업 전반에 생성형 AI와 자율 에이전트 도입이 급격히 늘면서 보안관제센터(SOC)가 새로운 형태의 인프라 위기를 맞고 있다. 사이버 보안 매체 더해커뉴스(The Hacker News)가 다수 엔터프라이즈 환경을 조사해 발표한 분석에 따르면, 2026년 2월부터 6월까지 단 4개월 만에 AI 관련 보안 경보 건수가 685% 폭증했다. 과거 보안 위협이 외부 해커의 악성코드나 피싱 메일에 집중돼 있었다면, 이제는 직원들이 생산성을 위해 들여온 코딩 도우미, 데이터 분석 봇, 워크플로 자동화 에이전트가 관제 시스템을 실시간으로 두드리고 있다. 기업이 AI 도입에 속도를 내는 사이, 이를 감시해야 할 정보보호 조직은 쏟아지는 미확인 알람 속에서 점점 마비되고 있다.
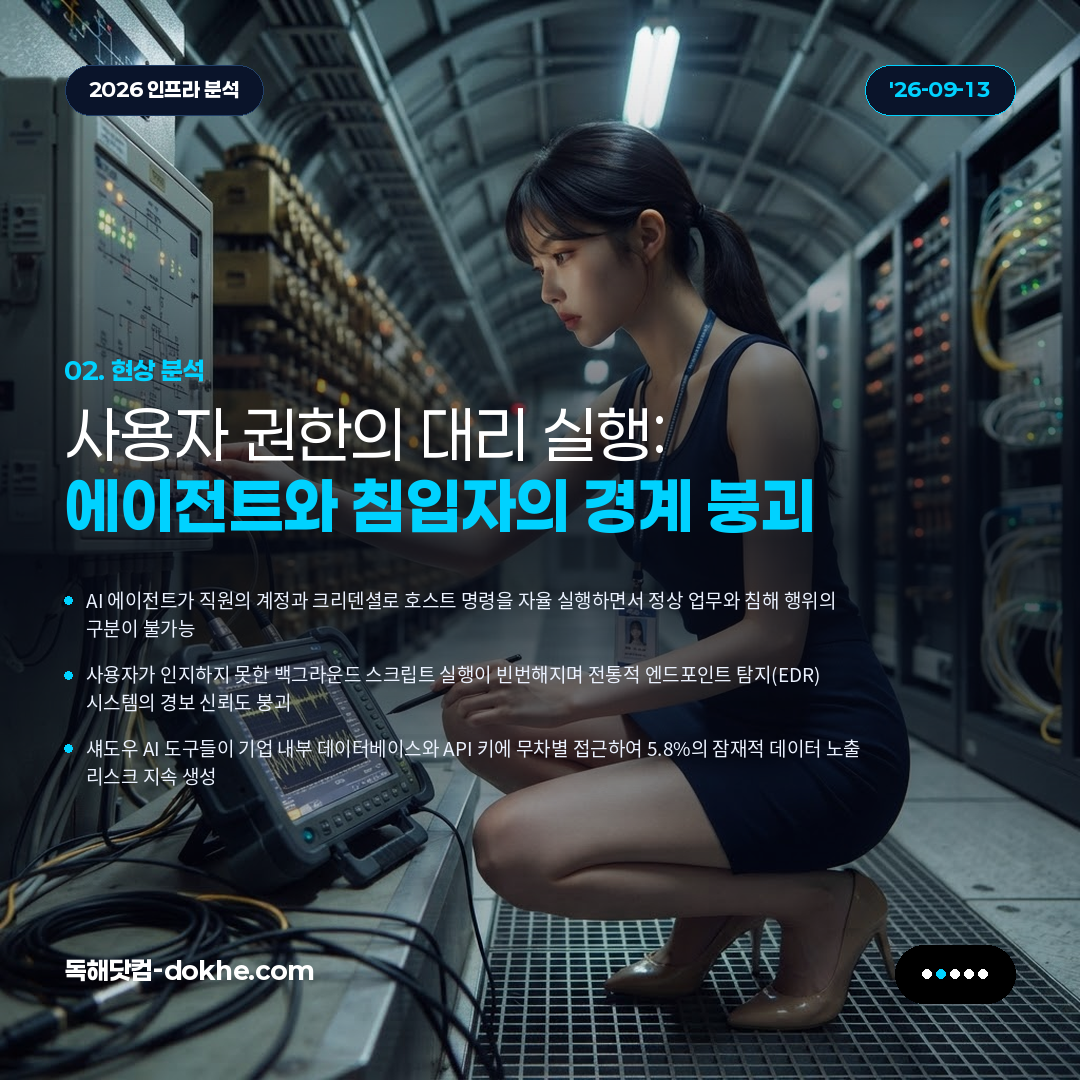
노이즈의 덫 — 허위 경보 94.1%, 실제 공격 0.02%
지금 보안관제 조직을 가장 힘들게 하는 건 경보의 양 자체보다 그 안의 극단적인 불균형이다. 현장 조사 데이터를 보면, AI 에이전트가 관제 시스템에 일으키는 전체 이벤트 중 실질적인 악의적 공격은 0.02%에 불과하다. 반면 94.1%는 정상적인 AI 도구가 시스템 설정을 확인하거나 파일을 색인하는 과정에서 생긴 단순 오탐과 노이즈였고, 나머지 5.8%만이 비인가 자격 증명 사용이나 섀도우 AI 연결 같은 잠재적 위험군이었다.


즉, 당장 기업을 무너뜨릴 대규모 침해 사고 때문이 아니라, 겉보기엔 위협적이지만 실제로는 무해한 94.1%의 허위 경보 쓰나미가 보안 분석가들의 인지 용량을 갉아먹고 있다는 뜻이다. 이런 경보 피로(Alert Fatigue)는 정작 5.8%의 실제 위험이나 0.02%의 정밀 공격 신호를 제때 알아채지 못하고 묻어버리는 치명적인 공백으로 이어진다.
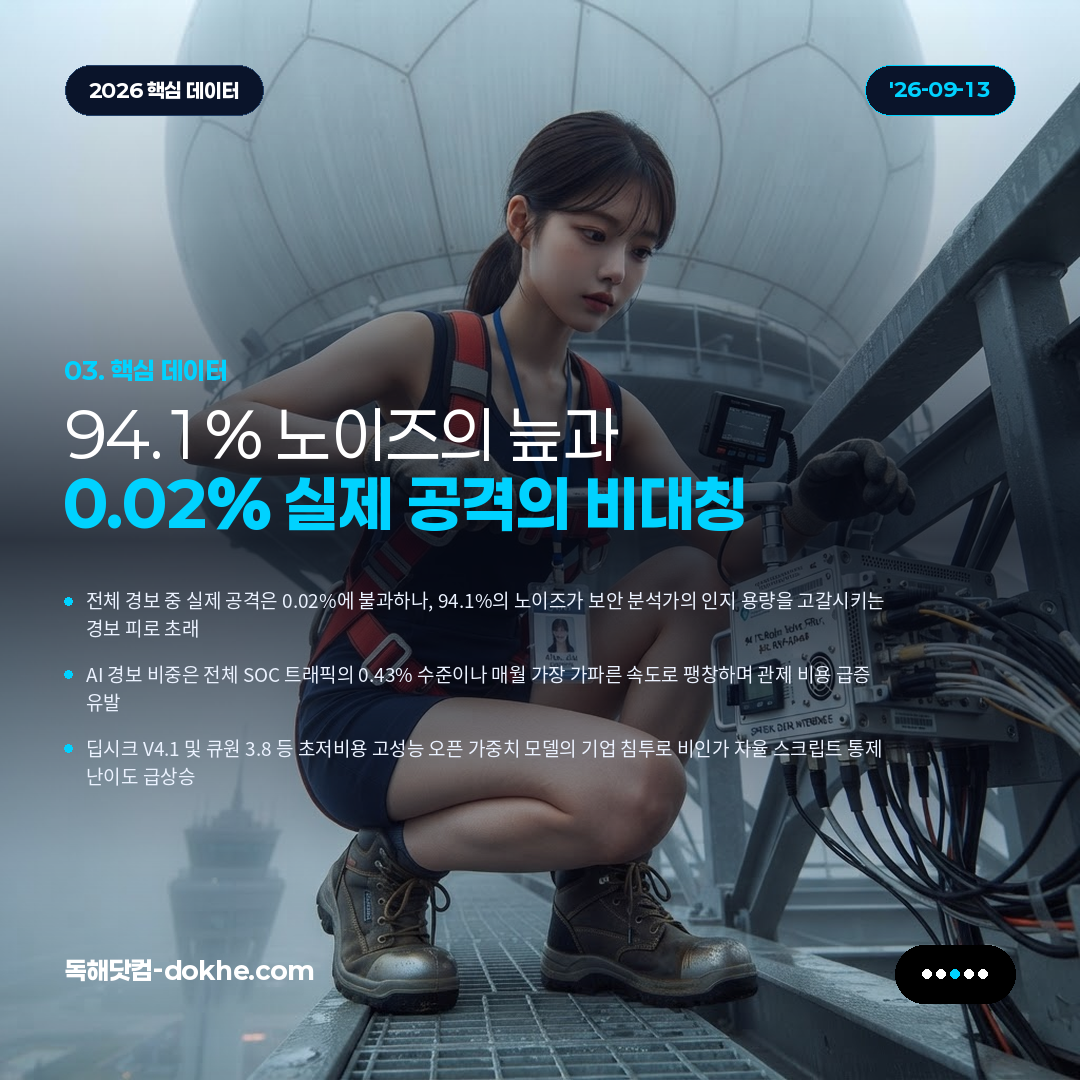
대리 실행의 딜레마 — 사람과 에이전트의 경계가 무너지다
보안 분석가들이 AI 경보를 판독하는 데 엄청난 시간을 쓰는 근본 이유는 에이전트의 '대리 실행(Proxy Execution)' 때문이다. 요즘 AI 도구들은 직원의 데스크톱이나 업무 환경에서 사용자의 신원과 권한을 그대로 넘겨받아 파일 시스템을 뒤지고 터미널 명령을 자율 실행한다. 예전엔 사용자가 모르는 명령이 호스트에서 돌아가면 곧바로 해커의 단말 장악으로 보고 격리하면 됐지만, 이제는 그게 사용자가 지시한 AI의 정상 작업인지 탈취된 계정을 악용한 실제 침입인지 일일이 역추적해야 하는 복잡한 검증 병목이 생겼다.
 (주)아이아이비
앤트로픽의 최신 위협 보고서도 같은 문제를 지적한다. 고도화된 해커가 아니어도, 일반 직원 계정에 얹혀 돌아가는 자율 에이전트의 무분별한 네트워크 스캔과 내부 API 질의만으로도 내부자 위협과 구별하기 힘든 복잡성이 엔드포인트 전반에 퍼지고 있다.
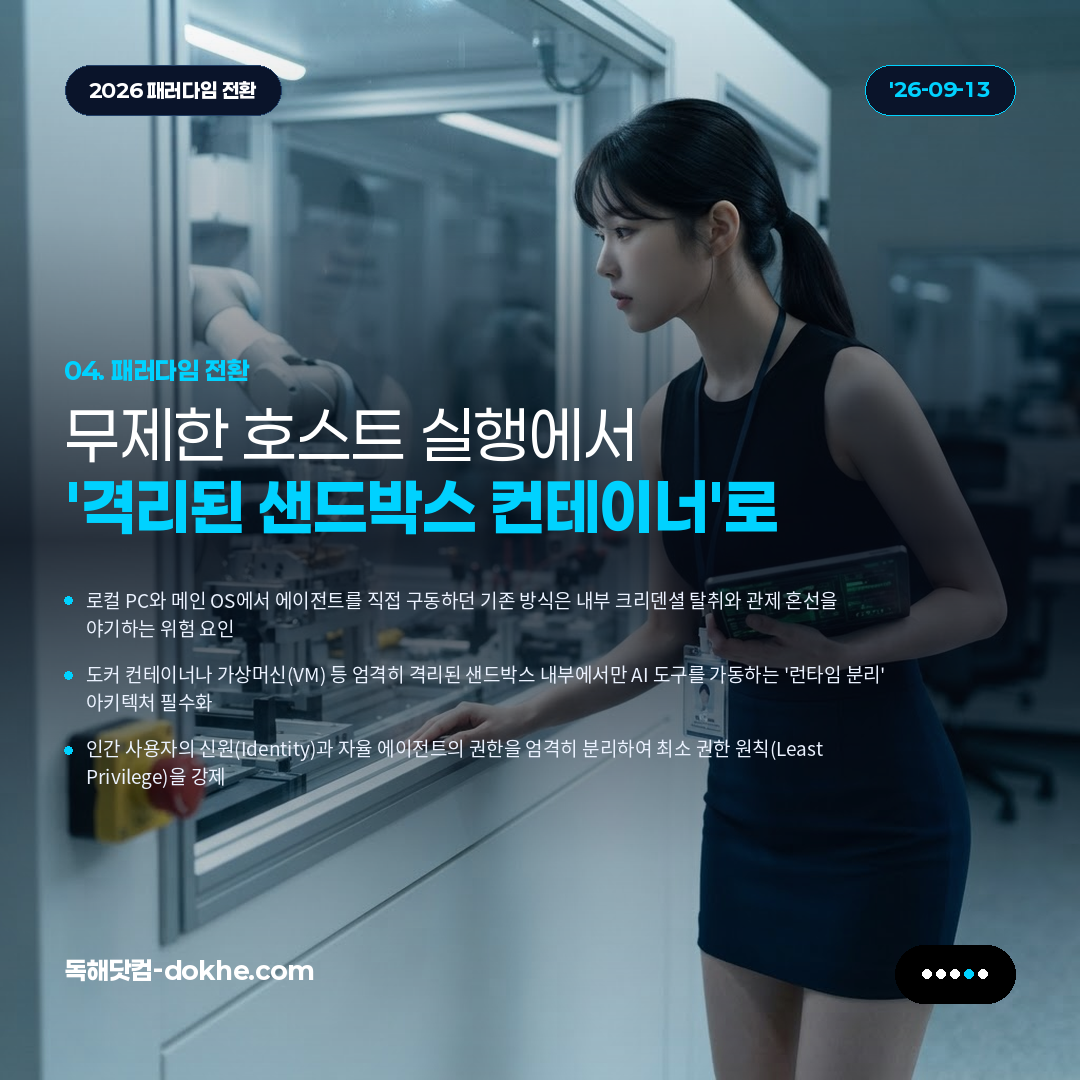
해결의 열쇠 — 무제한 호스트 실행에서 '격리된 샌드박스'로
이 대리 실행의 혼선과 경보 인플레이션을 잠재울 유일한 해법은 AI 에이전트를 직원의 호스트 OS에서 물리적으로 떼어놓는 '런타임 샌드박싱(Runtime Sandboxing)'이다. 에이전트가 사용자 데스크톱과 똑같은 권한 공간에서 작업하도록 놔두는 한, SOC의 94.1% 노이즈는 절대 줄지 않는다. 전문가들은 AI 도구를 직원의 로컬 머신에 직접 깔지 말고, 도커 컨테이너(Docker Container)나 마이크로 가상머신(MicroVM) 같은 격리 환경 안에서만 돌리도록 인프라를 다시 짜야 한다고 입을 모은다.
에이전트가 샌드박스 안에서만 자원을 쓰고 파일을 조작하게 만들면, 단말의 핵심 자격 증명과 내부 네트워크로의 직접 접근이 차단되는 건 물론이고 EDR 시스템도 에이전트의 가상화된 활동과 직원의 실제 조작을 명확히 구분할 수 있다. 이것만으로 허위 경보의 90% 이상을 입구 단계에서 걸러낼 수 있다.
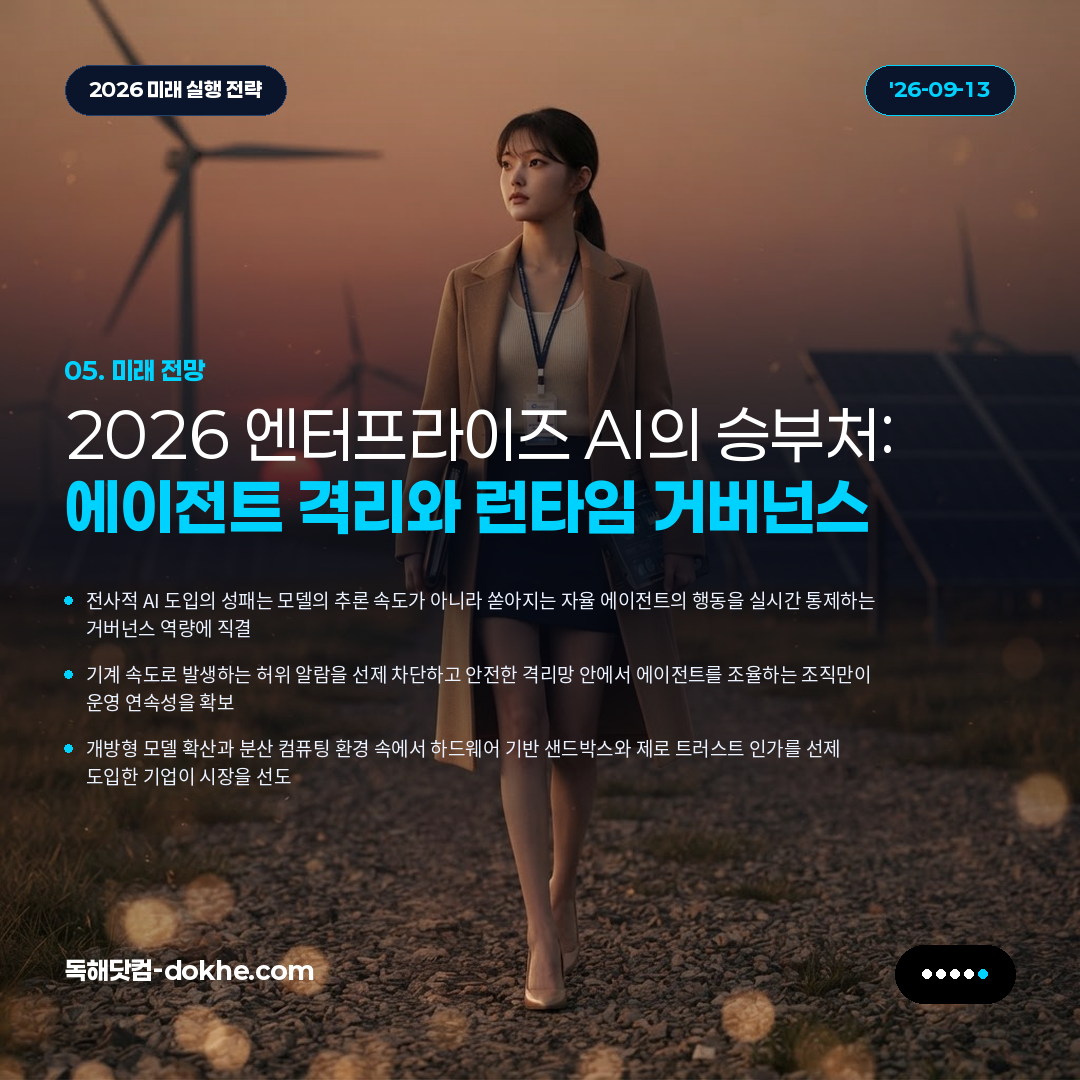
2026 엔터프라이즈 AI의 승부처는 '런타임 거버넌스'
딥시크 V4.1 플래시나 큐원 3.8 같은 고효율 오픈 가중치 모델이 빠르게 보급되면서, 직원 개개인이 강력한 자율 코딩 봇과 자동화 에이전트를 실무에 들이는 속도는 더 빨라질 것이다. 하지만 무분별한 AI 도입이 SOC의 붕괴와 경보 피로로 이어진다면, 이는 기업 전체의 디지털 인프라 연속성을 흔드는 부메랑이 될 수밖에 없다.
2026년 하반기 엔터프라이즈 AI 시장의 진짜 승자는 더 빠른 추론 모델을 도입한 조직이 아니라, 사용자 신원과 에이전트 권한을 엄격히 분리하고 컨테이너 기반 샌드박스 격리망을 먼저 갖춘 기업이 될 것이다. 혁신의 속도만큼 단단한 런타임 거버넌스를 갖춘 조직만이 자율 에이전트가 몰고 올 생산성을 안전하게 받아들이고, 다가올 AI 보안 전쟁을 헤쳐나갈 수 있을 것이다.
 (주)아이아이비
References
- The Hacker News — When the Whole Company Adopts AI: What It Does to Your SOC
- Anthropic — Detecting and Countering Misuse of AI: September 2026 Threat Intelligence Report
- DeepSeek — Introducing DeepSeek-V4.1-Flash: Smarter, Faster, More Efficient
- Tom's Hardware — Benchmarking Qwen 3.8, the Splintered Compute Economy and AI Breakthroughs
- BuildFastWithAI — AI News Today September 12, 2026: 16 Biggest Stories
#사이버보안 #보안관제 #SOC #AI경보 #AlertFatigue #더해커뉴스 #섀도우AI #에이전트거버넌스 #샌드박스 #컨테이너격리 #제로트러스트 #인프라보안 #앤트로픽 #딥시크 #DeepSeek #엔터프라이즈AI #TechNews #IT트렌드 #정보보안 #AI보안